駭客入侵日本MUJI App!2726萬筆會員資料陷外洩危機,官方緊急致歉

avatar

藍莓卷

新聞傳媒
作者:

藍莓卷

首次發佈時間 : 更新時間 :

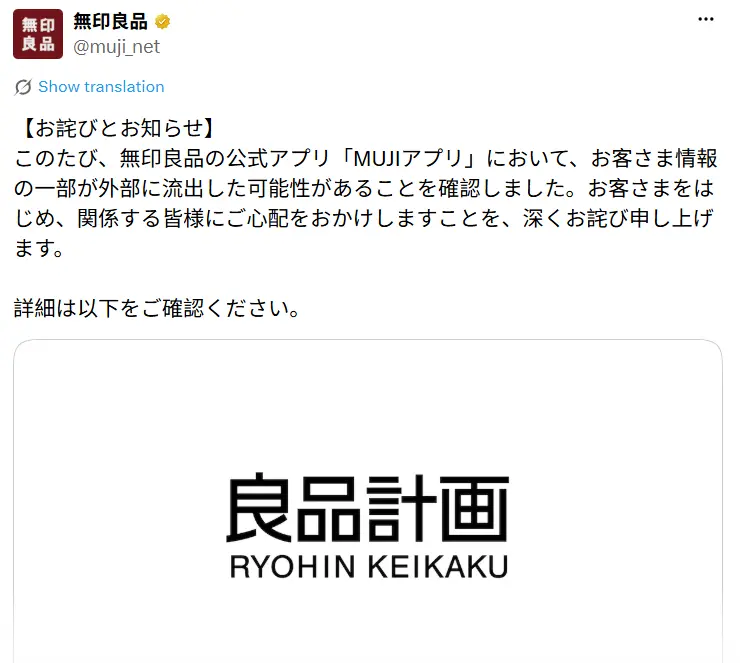
日本無印良品(MUJI)的母公司良品計畫,在30日對外公布一起資安事故。

旗下官方應用程式「MUJI App」被外人非法入侵,合計約2726萬筆顧客資料暴露在外洩風險之中,就連已經註銷帳號的舊會員資料,也在這次受影響範圍內,品牌已正式向大眾致歉。

這次事故的受影響資料,有明確的範圍劃分。

良品計畫說明,有機會外流的內容,主要是使用者登記的電子信箱、出生年月日以及性別;大眾較擔心的信用卡資訊、姓名、住址與聯絡電話,並沒有遭到外洩。

團隊偵測到異常的外部存取動作之後,第一時間封鎖入侵路徑,修復系統漏洞。
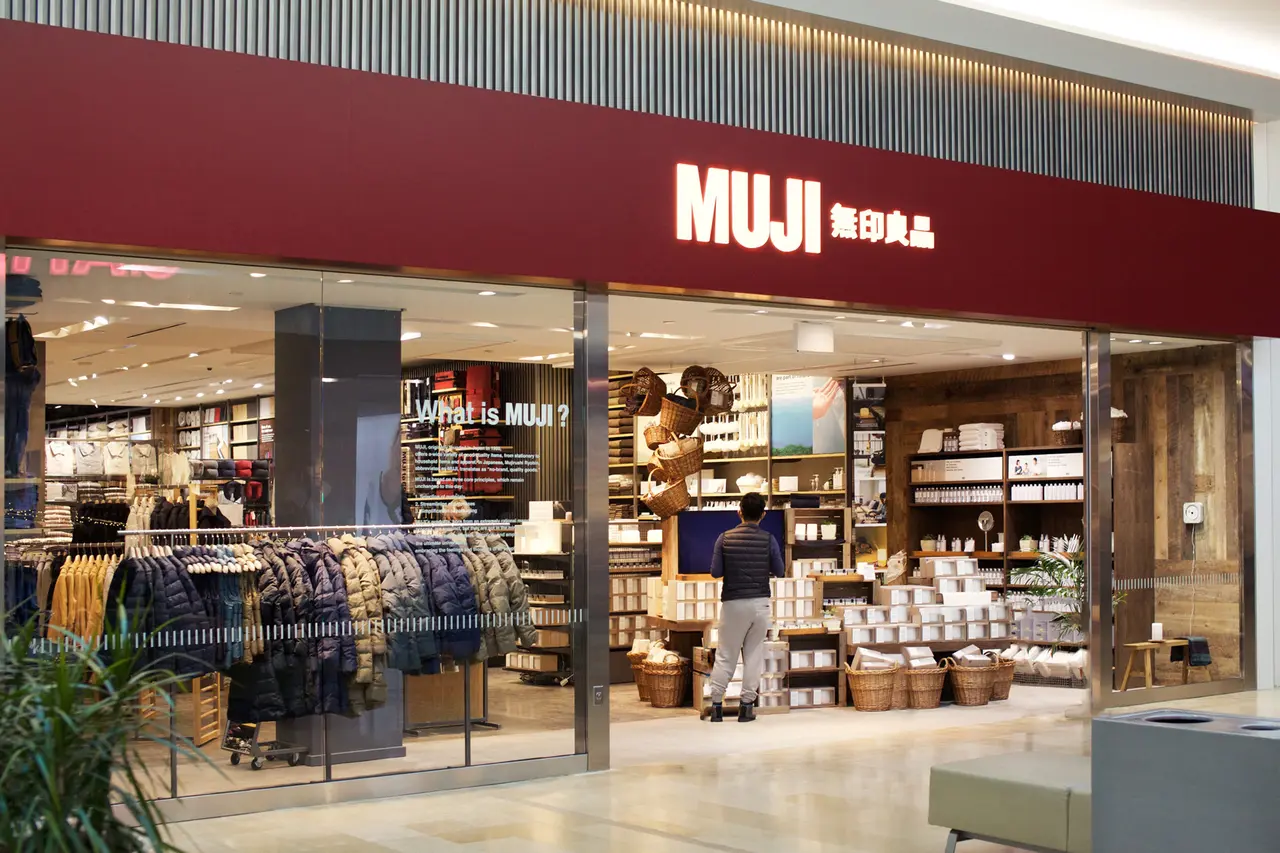
日本良品計畫證實,旗下MUJI App遭外部非法入侵,約2726萬筆顧客資料存在外洩風險,資料包含電郵、出生年月日與性別,信用卡、住址等資訊未受影響,官方提醒提防釣魚訊息。(示意圖來源:images)

截至公告發布之時,還沒有查到相關資料流到暗網,或是被不法人士拿去使用的實證案例。

事件發生的時間點,剛好撞上無印良品年度的「MUJI週」優惠檔期,不少顧客為了參加優惠活動,登入App操作,龐大的使用者流量之下,這起資安漏洞更容易讓人擔心。

消息傳開之後,許多消費者在社群平台討論,對於優惠期遇上個資風險一事感到不安。

良品計畫後續會逐一聯絡可能受波及的顧客,同時提出重要防護提醒。

品牌呼籲所有人提高警覺,如果收到不明來源的電子郵件,千萬不要點擊信件內的連結,也不要在任何頁面填寫個人資料。

不法分子很可能拿這次疑似外洩的資訊包裝釣魚郵件,誘騙使用者上鉤。

資安漏洞往往不是只有活躍帳號才會出事,封存已久的舊會員紀錄,同樣有被一併取用的可能。

日本良品計畫證實,旗下MUJI App遭外部非法入侵,約2726萬筆顧客資料存在外洩風險,資料包含電郵、出生年月日與性別,信用卡、住址等資訊未受影響,官方提醒提防釣魚訊息。(來源:muji_net@X)

這也提醒習慣用品牌App註冊會員的人,不要輕忽資料登記帶來的風險。

單純電郵與生日這類資訊看似敏感度不高,可是一旦落入有心人士手上,就能當作釣魚詐騙的基礎素材。

品牌雖然已經完成緊急處置,暫時未見實質受害案例,但這次事件也敲響警鐘。

線上會員系統的防線,任何時候都不能鬆懈。

良品計畫在聲明文末表示,對於事件帶給顧客的困擾,表達深切歉意。

MUJI App遭非法入侵,官方出面認錯。(來源:muji_net@X)

立即關注

藍莓日報 Whatsapp,即時關注全球大小事!

免費加入
分享:
已複製

相關推薦