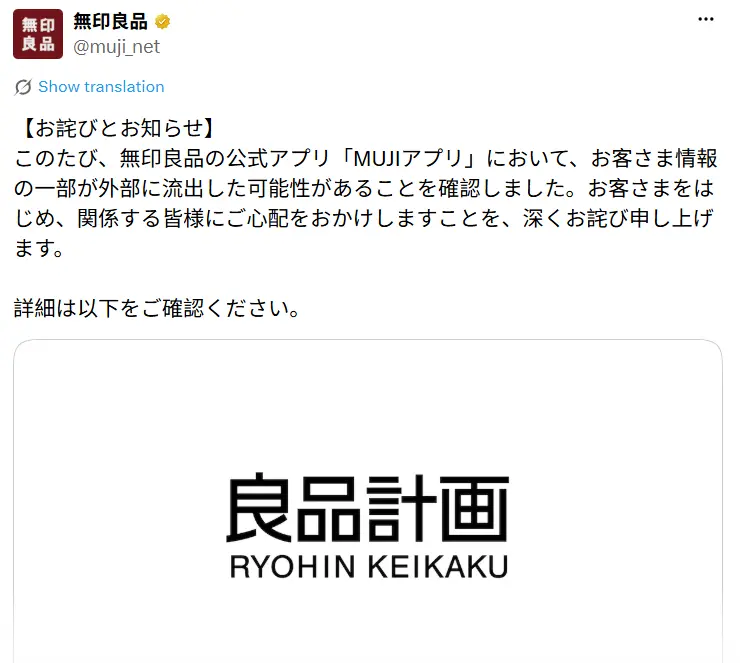



日本無印良品(MUJI)的母公司良品計畫,在30日對外公布一起資安事故。
旗下官方應用程式「MUJI App」被外人非法入侵,合計約2726萬筆顧客資料暴露在外洩風險之中,就連已經註銷帳號的舊會員資料,也在這次受影響範圍內,品牌已正式向大眾致歉。
這次事故的受影響資料,有明確的範圍劃分。
良品計畫說明,有機會外流的內容,主要是使用者登記的電子信箱、出生年月日以及性別;大眾較擔心的信用卡資訊、姓名、住址與聯絡電話,並沒有遭到外洩。
團隊偵測到異常的外部存取動作之後,第一時間封鎖入侵路徑,修復系統漏洞。