這次案件受波及的企業已經超過70間,整條詐騙網路累計不法所得至少300萬美元。
14名被告當中,2名美國公民已經在德州一帶落網;另外10人據悉長期以中國作為活動基地,正被追查;剩餘2人的身分資訊,調查單位選擇不公開。
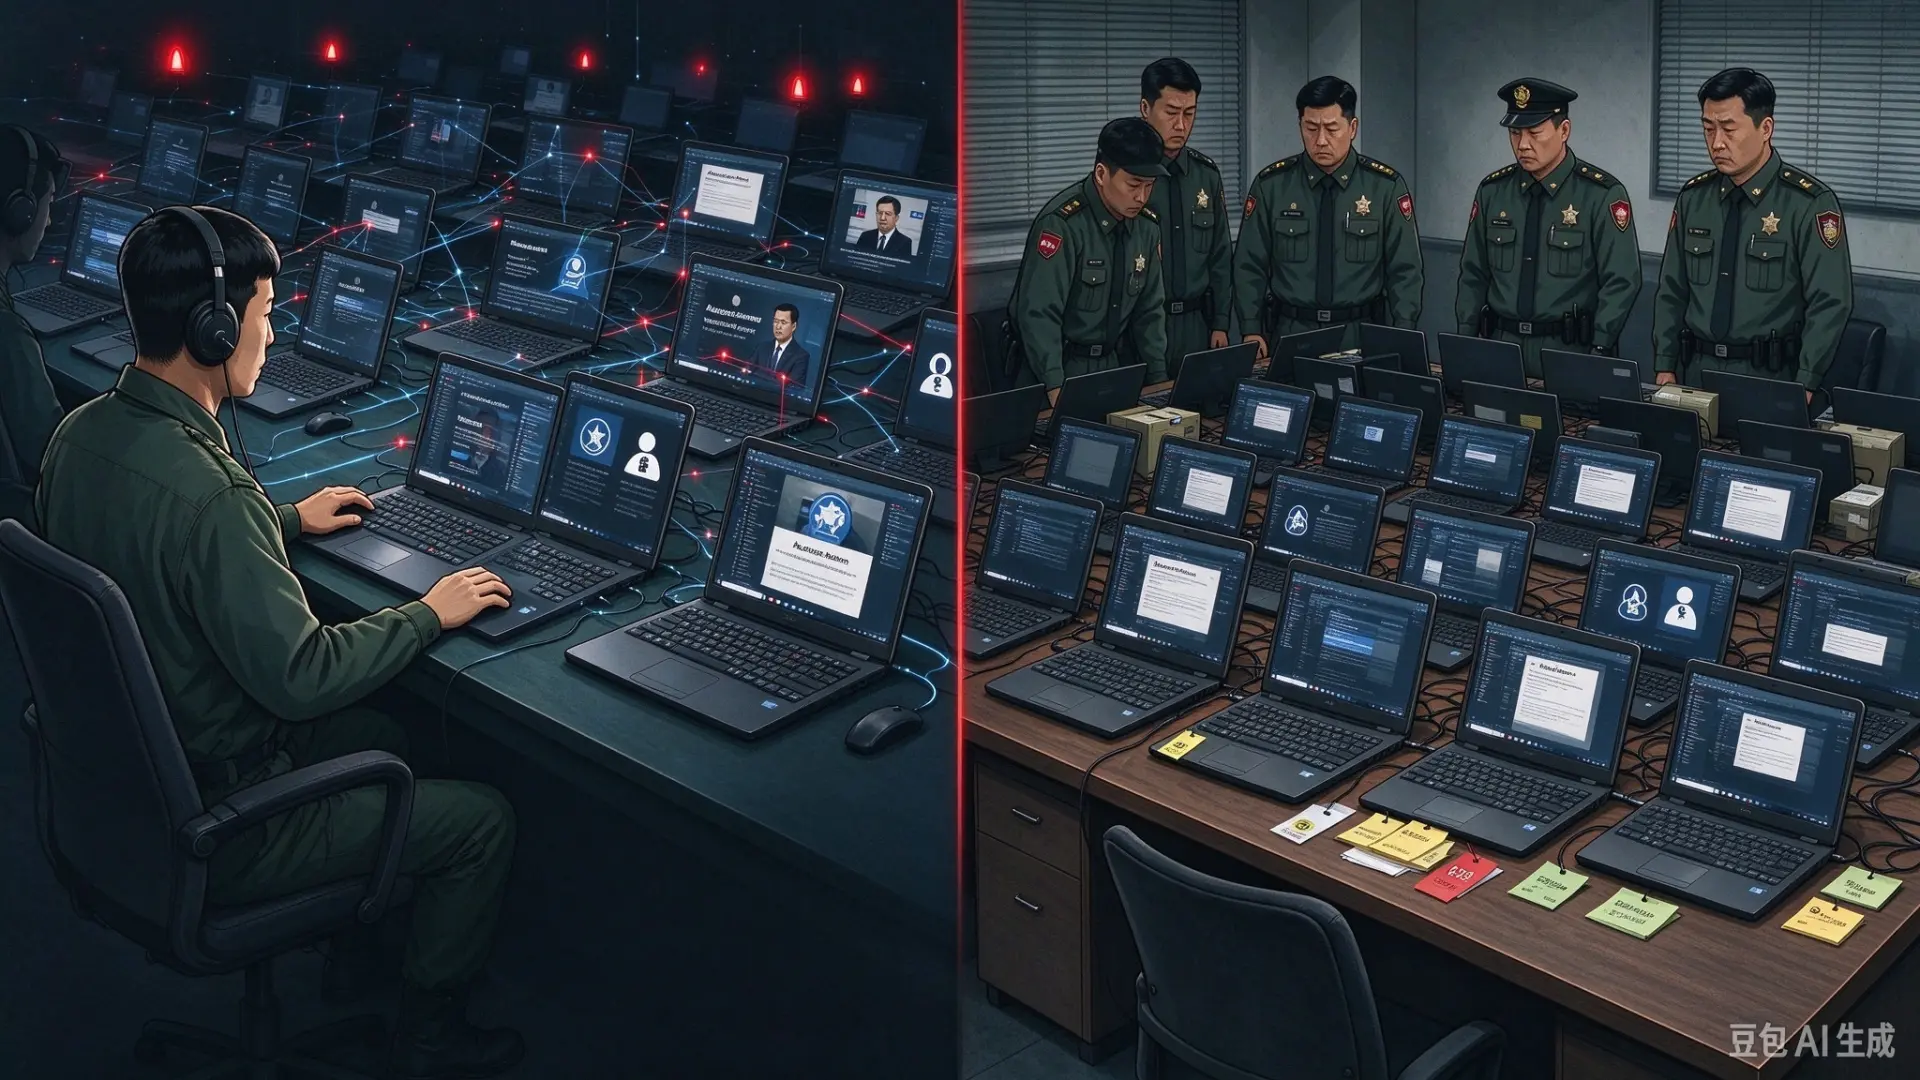
犯罪者會直接使用企業配發的工作電腦執行任務,藉這層遮蔽,隱藏真實的工作位置與操作者身分,降低資安偵測的機會。
美國司法部在聲明中強調,這並非少數人的隨機犯案,而是朝鮮長期經營的計畫,透過這類IT詐騙取得的資金,會投入武器開發項目。
美方近幾年持續追查同類案件、提起告訴,陸續出現定罪判決。
今年4月,兩名美國籍協助者因為幫助朝鮮IT人員取得身分、順利進入美企任務而有罪定讞,兩人涉嫌非法掌握超過八十組美國人身分證件.
3月時,包含1名陸軍士兵在內的3名涉案者,也已經被判有罪。
民間資安團隊持續追蹤這條網路,研判幕後主導勢力,很可能是朝鮮駭客組織「Famous Chollima」,該組織還有「Purple Bravo」等別名。
而FBI最新的警示更值得企業留意,這批犯罪者正在改變操作策略,轉向在美國本土吸收更多中間人,藉此避開執法單位監控。
一旦案情曝光,集團會立刻切斷和中間人的聯繫,讓這些受託者成為頂罪的替罪羔羊,保護核心的朝鮮操作人員。
他們會挑選經濟狀況吃緊的美國民眾,用報酬引誘對方出面參加面試、出席線上會議,甚至要求交出個人社群帳號、代替完成雇主要求的尿液檢測、指紋採集,拿他人身分當作偽裝外衣。
部分美國本地中間人,還會再把手上的工作轉包給巴基斯坦、印度、奈及利亞等地的自由工作者,讓整個網路變得更龐雜、難以溯源。
更讓人不安的是,調查紀錄顯示部分案件伴隨恐嚇行徑,有人直接向受害企業主管以及其家人寄送死亡威脅,強行追討款項,讓單純的身分詐騙,衍生出帶有暴力風險的威脅。